
Treasury SOX Assurance: come un hub di Tesoreria rende la Sox Compliance dimostrabile
Per le società quotate negli Stati Uniti e per le loro controllate italiane ed europee, il Sarbanes-Oxley Act (SOX) non è un adempimento formale, ma un impegno di trasparenza verso il mercato e gli investitori. Al centro di questo impegno c’è la capacità dimostrabile di governare, tracciare e controllare ogni flusso finanziario che attraversa il Gruppo. Ed è proprio qui che la Tesoreria, spesso percepita come funzione puramente operativa, diventa un presidio strategico di Compliance.
- Un linguaggio comune tra Finanza e Governance
- Audit Trail: ogni operazione racconta la propria storia
- Segregation of Duties: la separazione dei ruoli come garanzia strutturale
- Business Continuity: la resilienza come parte del controllo interno
- Dal foglio di calcolo al controllo automatizzato
- Una base solida per la certificazione di CFO e CEO
- Compliance come leva, non come vincolo
Un linguaggio comune tra Finanza e Governance
Il Sarbanes-Oxley Act nasce per rafforzare l’affidabilità dell’informazione finanziaria e l’accountability dei vertici aziendali nella certificazione dei controlli interni.
Le disposizioni più rilevanti per la Tesoreria riguardano la capacità di dimostrare, non solo di dichiarare, che i processi finanziari sono presidiati da controlli efficaci e verificabili.
Un Treasury Management System strutturato come Piteco risponde a questa esigenza traducendo la Compliance in evidenze concrete: non un vincolo da rispettare, ma un linguaggio comune tra la funzione Finanza e quella di Governance.
Audit trail: ogni operazione racconta la propria storia
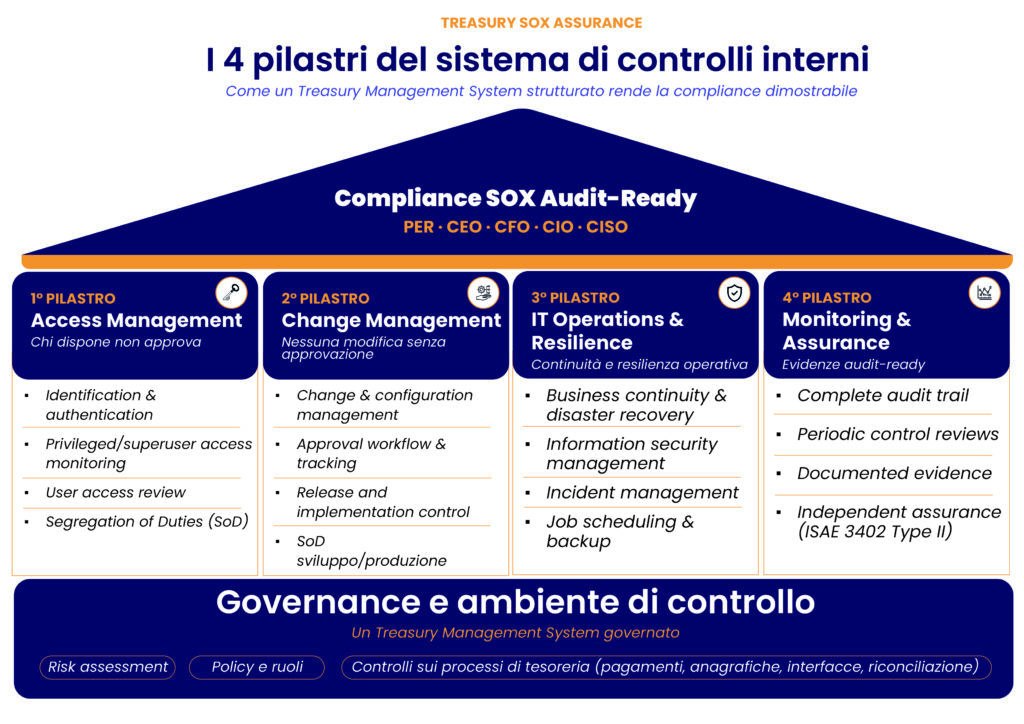
Il primo elemento che un revisore SOX verifica è la tracciabilità: chi ha disposto un’operazione, chi l’ha autorizzata, quando e con quali evidenze. Un sistema di Tesoreria evoluto registra ogni passaggio in log immutabili, costruendo un audit trail completo su pagamenti, incassi e movimenti infragruppo.
Questa tracciabilità nativa è oggi considerata uno degli elementi distintivi delle funzioni di Compliance più mature, spostando l’attenzione dai controlli periodici al monitoraggio continuo dei processi.
Segregation of Duties: la separazione dei ruoli come garanzia strutturale
La SOX richiede che nessuna singola persona possa, da sola, disporre e approvare un’operazione finanziaria. È il principio della Segregation of Duties (SoD), che un TMS strutturato applica attraverso la definizione granulare delle grant degli utenti, workflow di autorizzazione a più livelli, integrati direttamente nei processi transazionali.
In Piteco, funzionalità come la Strong Authentication, l’Approval Workflow Management e la firma digitale rendono questa separazione dei ruoli parte integrante dell’operatività quotidiana, e non un controllo aggiuntivo da verificare a posteriori.
Business Continuity: la resilienza come anima del controllo interno
Un controllo è efficace solo se resta disponibile anche in condizioni di discontinuità, e in Tesoreria l’interruzione di un ciclo di pagamento ha effetti immediati sulla posizione finanziaria del Gruppo. Per questo la postura di sicurezza è parte fondante del presidio di continuità organizzativa: architetture ridondate, obiettivi di ripristino definiti e misurabili, backup verificati e piani di disaster recovery documentati e sottoposti a prova.
A questi si affiancano i presidi che proteggono l’integrità del dato finanziario: cifratura “in-transit” e “at-rest”, monitoraggio continuo, incident management formalizzato.
Sono elementi fondamentali per la tenuta dell’informazione finanziaria che dipende anche dalla capacità del sistema di operare senza interruzioni non governate. Per il CFO che certifica i controlli interni significa non solo processi corretti, ma processi che restano presidiati nel tempo.
Dal foglio di calcolo al controllo automatizzato
Le fonti sulla compliance SOX sono concordi su un punto: la gestione manuale dei controlli – fogli Excel condivisi, caselle di posta, documentazione dispersa – rappresenta oggi un terreno di miglioramento per le funzioni Finanza, perché rende più complesso garantire tracciabilità e ripetibilità nel tempo. Un sistema unico e strutturato sostituisce processi frammentati e non standardizzati, riducendo le attività a basso valore per cedere capability a funzioni e processi che contribuiscono maggiormente alla crescita dell’azienda.
Una base solida per la certificazione di CEO, CFO, CIO e CISO
Il Sarbanes-Oxley Act chiede a CEO, CFO, CIO e CISO di certificare personalmente l’efficacia dei controlli interni sull’informazione finanziaria.
Una Tesoreria strutturata, con dati riconciliati, workflow tracciati e processi documentati, rende questa certificazione solida e difendibile in ogni fase di verifica, interna o esterna.
Compliance come leva, non come vincolo!
Osservata da questa prospettiva, la SOX Compliance non è un ostacolo da superare, ma un’opportunità per rendere la Tesoreria un presidio di credibilità verso il mercato, gli investitori e i revisori.
Le aziende che scelgono di strutturare i propri processi finanziari attraverso un TMS evoluto trasformano un adempimento normativo in un vantaggio organizzativo duraturo: processi più solidi, decisioni più rapide, fiducia più alta lungo tutta la catena di relazioni finanziarie del Gruppo.